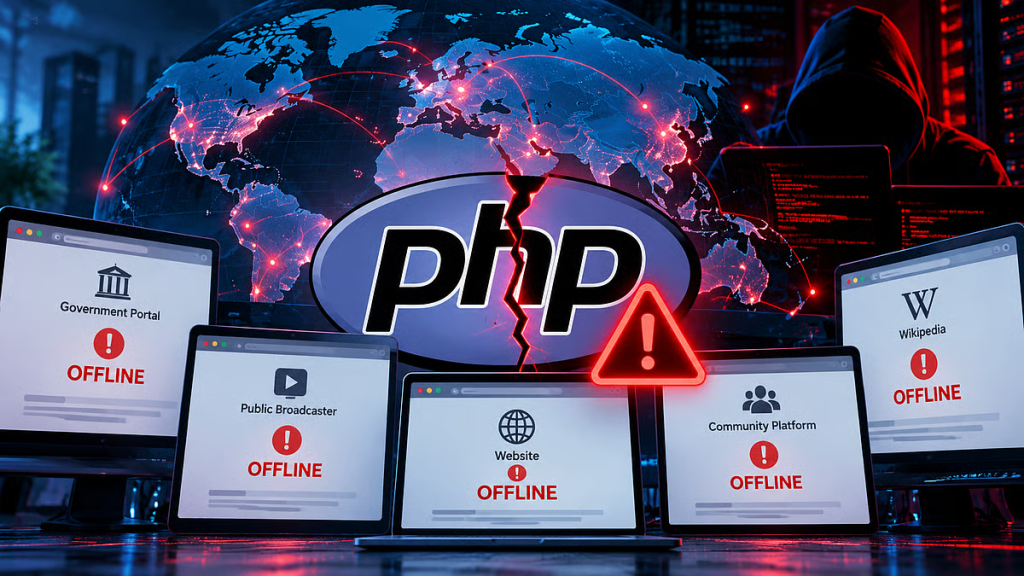





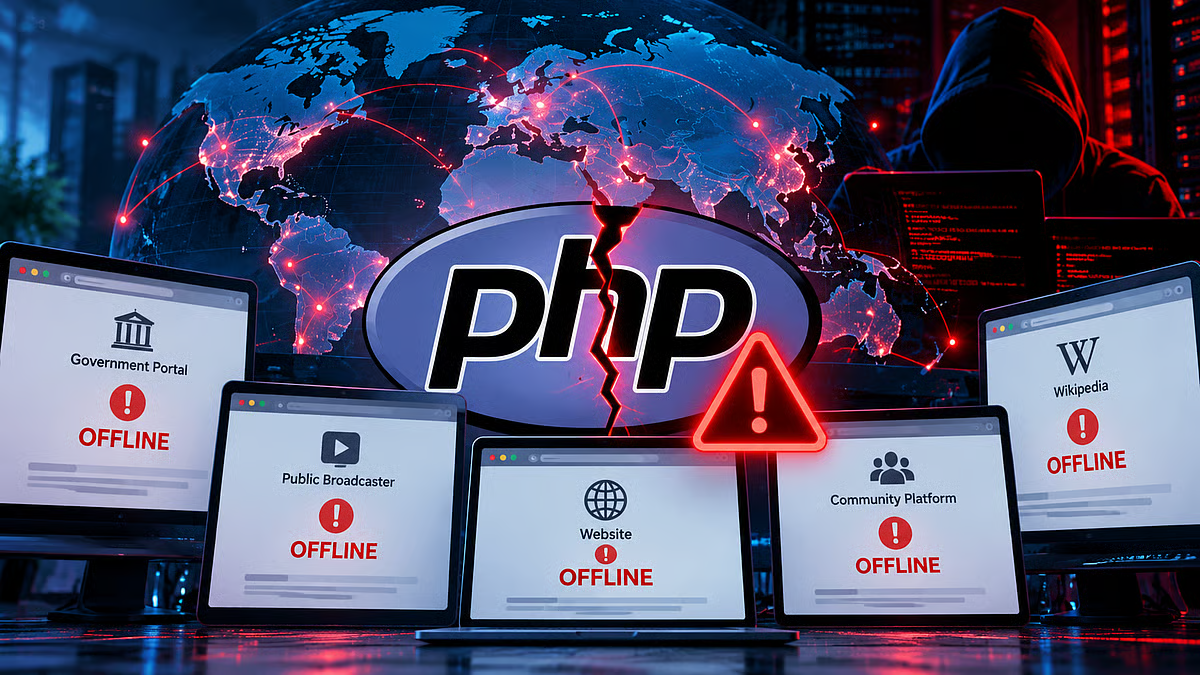
काठमाडौँ । विश्वभर लोकप्रिय प्रोग्रामिङ भाषा PHP मा गम्भीर सुरक्षा कमजोरी फेला परेको खबर सार्वजनिक भएपछि विभिन्न देशका वेबसाइटहरूको सुरक्षामाथि चिन्ता बढेको छ। नेपालका केही सरकारी वेबसाइटसमेत नखुलेको दाबी गरिएको छ। यद्यपि, नेपालका वेबसाइटहरू नखुल्नुको कारण यही सुरक्षा कमजोरी हो भन्नेबारे स्वतन्त्र पुष्टि हुन बाँकी छ।
सुरक्षा कमजोरी सार्वजनिक भएपछि सम्भावित साइबर आक्रमणको जोखिमलाई ध्यानमा राख्दै वेबसाइट तथा सर्भर सञ्चालकहरू आफ्नो प्रणाली सुरक्षित बनाउन सक्रिय भएका छन्। साइबर सुरक्षा विज्ञहरूले जोखिमयुक्त प्रणालीमा तत्काल सुरक्षा अपडेट लागू गर्न र आवश्यक सुरक्षा उपाय अपनाउन आग्रह गरेका छन्।
प्राप्त विवरणअनुसार, सफ्टवेयरमा लामो समयदेखि लुकेर रहेका कमजोरीहरू पत्ता लगाउन कृत्रिम बुद्धिमत्ता (एआई) प्रविधिको प्रयोग गरिएको थियो। कमजोरी सार्वजनिक भएपछि यसको प्राविधिक विवरणको दुरुपयोग गर्दै ह्याकरहरूले असुरक्षित सर्भरमा आक्रमण गर्न सक्ने चिन्ता बढेको छ।
प्रविधि कम्पनीहरूले केही ह्याकरले यस्ता कमजोरीको दुरुपयोग गर्न थालेको चेतावनी दिएका छन्। सुरक्षा विज्ञहरूका अनुसार कमजोरीको समाधान सार्वजनिक भएपछि पनि पुराना संस्करण प्रयोग गरिरहेका सर्भरहरू जोखिममा रहन सक्छन्। त्यसैले प्रणाली अद्यावधिक गर्नुका साथै सम्भावित आक्रमणको निगरानी गर्नु आवश्यक छ।
साइबर सुरक्षा अनुसन्धान संस्था टीएलपीःब्ल्याकका सहसंस्थापक कोस्टिन राइउले यस अवस्थालाई सुरक्षा कमजोरीको फाइदा उठाउन ह्याकरहरूबीच भइरहेको प्रतिस्पर्धाका रूपमा व्याख्या गरेका छन्। उनका अनुसार असुरक्षित सर्भरहरूलाई सामूहिक रूपमा नियन्त्रणमा लिने जोखिमलाई बेवास्ता गर्न मिल्दैन।
सन् १९९० को दशकको सुरुआतमा विकास गरिएको PHP प्रोग्रामिङ भाषा वर्डप्रेस, ड्रुपल, जुम्ला र म्याजेन्टाजस्ता लोकप्रिय वेबसाइट व्यवस्थापन प्रणालीमा प्रयोग हुँदै आएको छ। यसकारण PHP मा देखिने सुरक्षा कमजोरीले धेरै वेबसाइट तथा अनलाइन सेवाहरूलाई जोखिममा पार्न सक्ने सम्भावना रहन्छ।
ड्रुपल एसोसिएसनकी अन्तरिम प्रमुख कार्यकारी टिफनी फारिसका अनुसार विगत दुई दशकमा जारी गरिएका PHP संस्करण प्रयोग गर्ने सर्भरहरू पनि जोखिममा पर्न सक्नेछन्।
इन्टरनेट इन्टेलिजेन्स कम्पनी सेन्सिसको तथ्यांक उद्धृत गर्दै PHP प्रयोग गर्ने करिब २६ लाख होस्टमध्ये १५ लाखजति अझै सुरक्षा समाधान समावेश नभएका संस्करणमा सञ्चालन भइरहेको उल्लेख गरिएको छ।
विश्वभरका साइबर सुरक्षा निकायहरूले प्रयोगकर्तालाई उपलब्ध सुरक्षा अपडेट तत्काल जडान गर्न, प्रणालीको सुरक्षा परीक्षण गर्न र आवश्यक परे जोखिमयुक्त वेबसाइट अस्थायी रूपमा बन्द राख्न सुझाव दिएका छन्।
साइबर सुरक्षा विज्ञहरूको सुझाव: वेबसाइट सञ्चालकहरूले प्रयोग गरिरहेको PHP संस्करण जाँच गरी आधिकारिक सुरक्षा अपडेट लागू गर्नुपर्छ। साथै, सर्भरको पहुँच नियन्त्रण, ब्याकअप र सुरक्षा निगरानीलाई प्राथमिकता दिनुपर्छ।